Эксперты из NetworkSecurityFish обнародовали информацию о бэкдоре в сетевых хранилищах D-Link (DNS-340L, DNS-320L, DNS-327L и DNS-32), который позволяет удалённо выполнить сторонний код на устройстве без аутентификации. Уязвимость получила номер CVE-2024-3273 с высоким уровнем опасности из-за наличия предопределённой в прошивке учётной записи для соединения с сетевым хранилищем.
Специалисты по ИБ обнаружили в интернете показало наличие более 92 тыс. рабочих активных устройств, подверженных этой уязвимости. Проблема затрагивает устройства с определённой версией прошивки: DNS-320L (Version 1.11, Version 1.03.0904.2013, Version 1.01.0702.2013), DNS-325 (Version 1.01), DNS-327L (Version 1.09, Version 1.00.0409.2013) и DNS-340L (Version 1.08).

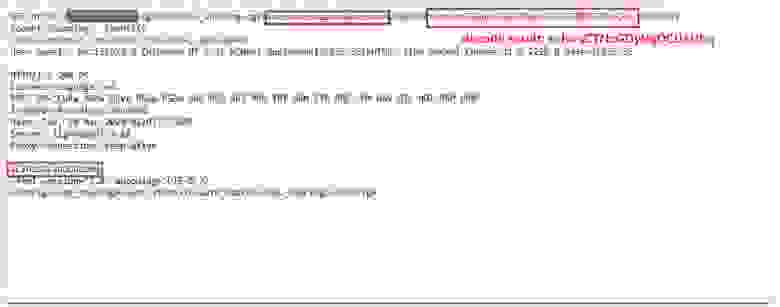
Профильные эксперты пояснили, что на подверженных уязвимости устройствах к скрипту nas_sharing.cgi можно обратиться без прохождения аутентификации, указав в качестве логина параметр umessagebus с пустым паролем и задав любую команду для исполнения в параметре system, закодировав её в формате base64. Например "/cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=команда".
Разработчик сетевых хранилищ D-Link сообщил, что в курсе проблемы. В компании не намерены публиковать обновление прошивки с патчем для устранения этой уязвимости. Производитель пояснил, что цикл поддержки этих сетевых устройств завершён, а пользователям рекомендуется обновить текущие прошивки до других доступных или заменить уязвимые хранилища на новые модели, где такой проблемы нет.