BI.ZONE рассказала, что на портале киберразведки BI.ZONE Threat Intelligence появился новый инструмент «Теневые ресурсы». С помощью этого инструмента специалисты по безопасности смогут самостоятельно искать на теневых ресурсах информацию, касающуюся организации, где они работают. Также с помощью «Теневых ресурсов» можно анализировать дискуссии злоумышленников и превентивно оценивать киберугрозы, чтобы предупреждать возможные целевые атаки.
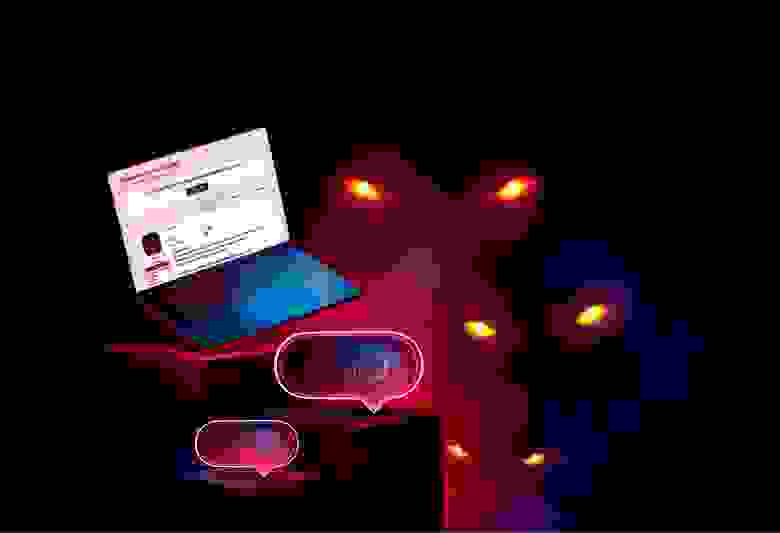
Например, в подразделе «Поиск учетных записей» кибербезопасники смогут проверить, не подверглись ли компрометации какие‑либо из корпоративных учётных записей. Поиск можно осуществлять по email‑адресу, почтовому домену или всем его поддоменам, а также по конкретному URL‑адресу ресурса.
Олег Скулкин
Руководитель BI.ZONE Threat Intelligence
«Раньше теневые ресурсы исследовали специалисты BI.ZONE Threat Intelligence, а на портале можно было ознакомиться с аналитическими материалами, подготовленными в результате этой работы. Теперь мы предоставили пользователям инструментарий для самостоятельного поиска. Новый раздел „Теневые ресурсы“ будет доступен специалистам для поиска информации либо о собственной компании, либо о тех организациях, которые являются клиентами этой компании, если она отвечает за безопасность их данных».
Другой подраздел сайта — «Поиск по теневым ресурсам» — позволит получать данные с коммуникационных площадок, которые используют киберпреступники, например, теневых форумов и Telegram-каналов. Также это поможет быть в курсе того, на каких инструментах и методах сейчас сосредоточено внимание киберпреступников.
Оба подраздела позволяют фильтровать информацию по различным критериям, настраивать уведомления о появлении новых данных, интересующих пользователя, экспортировать полученные результаты в формате CSV, а также просматривать историю своих запросов и при необходимости быстро повторять их.
В начале февраля 2025 года BI.ZONE представила Threat Zone 2025 — годовое исследование киберландшафта России и других стран СНГ. Согласно этому исследованию, в 2024 году больше всего кибератак пришлось на государственный сектор (15%), финансовую отрасль (13%), а также транспорт и логистику (11%). При этом злоумышленники стали чаще атаковать компании ради шпионажа и по идеологическим мотивам. Преступники продолжают экспериментировать с инструментами и методами, но самым популярным способом проникновения в IT‑инфраструктуру по‑прежнему остаётся фишинг, хотя его доля и снизилась к концу 2024 года.