Злоумышленники в соцсети X начали использовать новости о помилованном владельце анонимной торговой площадки Silk Road Россе Ульбрихте, чтобы направлять пользователей на канал Telegram. Там их обманом заставляют запускать код PowerShell, заражающий устройства вредоносным ПО.

Атака, обнаруженная vx-underground, стала новым вариантом тактики «Click-Fix», которая набирала популярность весь последний год. Этот вариант выдаёт себя за капчу, которую пользователи должны пройти, чтобы присоединиться к каналу.
Атаку раскрыли исследователи из Guardio Labs и Infoblox в прошлом месяце. В ней использовались страницы проверки CAPTCHA, предлагающие пользователям запускать команды PowerShell, чтобы убедиться, что они не боты.
Для перенаправления пользователей в Telegram злоумышленники воспользовались поддельными, но проверенными учётными записями Росса Ульбрихта на X. Сами каналы в мессенджере при этом позиционировались как официальные порталы Ульбрихта.

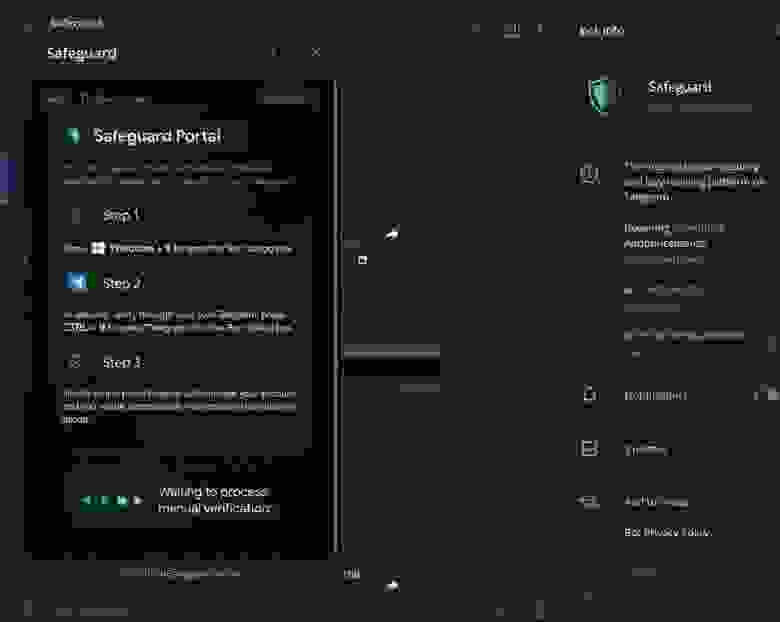
В Telegram пользователи сталкивались с запросом на проверку личности под названием «Safeguard», в конце которой открылось мини-приложение с поддельным диалогом проверки. Оно автоматически копирует команду PowerShell в буфер обмена устройства, а затем предлагает пользователю открыть диалоговое окно «Выполнить» в Windows, вставить его и запустить. Код, скопированный в буфер обмена, загружает и выполняет скрипт PowerShell, который в конечном итоге загружает ZIP-файл по адресу http://openline[.]cyou.
Этот архив содержит множество файлов, включая identity-helper.exe [VirusTotal], который, как указывает комментарий на VirusTotal, может быть загрузчиком Cobalt Strike.

Cobalt Strike — это инструмент для пентестирования, который обычно используется злоумышленниками для получения удалённого доступа к компьютеру и сетям, в которых они находятся. Такие типы заражений обычно предшествуют атакам с целью вымогательства и кражи данных.
Пользователям порекомендовали не копировать команды из онлайна в диалоговое окно «Выполнить» Windows или терминал PowerShell. Для дополнительной проверки такой код можно вставить в текстовый редактор, чтобы проанализировать его содержимое.
Ранее эксперты рассказали, что мошенники могут взломать учётную запись пользователя в Telegram с помощью QR-кода для подключения к различным чатам. Небезопасные QR-коды позволяют мошенникам получать доступ к учётным записям, контактам и перепискам, кроме секретных чатов. Чтобы избежать кражи учётной записи, нужно установить двухфакторную аутентификацию и перепроверять ресурсы, на которые перенаправляет QR-код.