Microsoft продолжает удерживать лидерство среди брендов, которые злоумышленники чаще всего используют для фишинговых атак. К таким выводам пришли исследователи подразделения израильской Check Point Software — Check Point Research. Последняя работа CPR рассматривает использование брендинга компаний за четвёртый квартал 2024 года.
Доля применения бренда Microsoft для проведения фишинговых атак составила 32%. Далее расположились Apple и Google с 12% каждая. На четвёртом месте находится LinkedIn, что свидетельствует о нацеленности мошенников на бренды технологий и социальных сетей, отметили в CPR.
Устойчивость фишинговых атак, использующих крупные бренды, подчёркивает важность повышения осведомлённости пользователей и расширения мер безопасности. Проверка источников электронной почты, избегание незнакомых ссылок и включение многофакторной аутентификации имеют жизненно важное значение для защиты от подобных угроз, настаивают исследователи.
Топ-10 самых используемых для фишинга брендов с октября по декабрь 2024 годы выглядит так:
Microsoft — 32%;
Apple — 12%;
Google — 12%;
LinkedIn — 11%;
Alibaba — 4%;
WhatsApp — 2%;
Amazon — 2%;
Twitter (X) — 2%;
Facebook** — 2%;
Adobe — 1%.
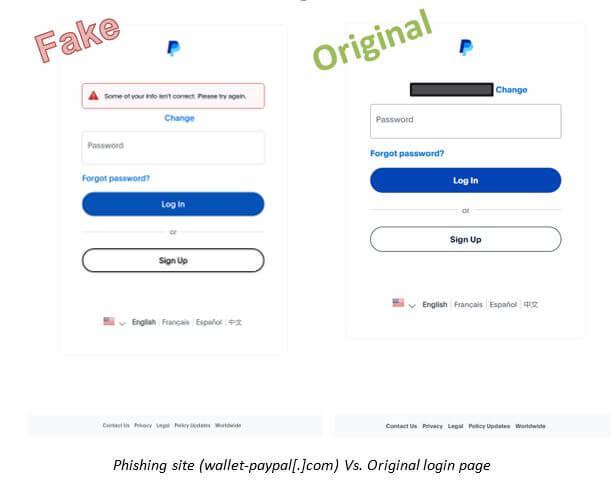
В праздничный сезон произошёл всплеск фишинговых кампаний, выдававших себя за известные бренды одежды. Мошеннические домены, такие как nike-blazers[.]fr и adidasyeezy[.]ro, копировали официальные сайты, чтобы вводить покупателей в заблуждение поддельными скидками, а затем украсть клиентские учётные данные и личную информацию.
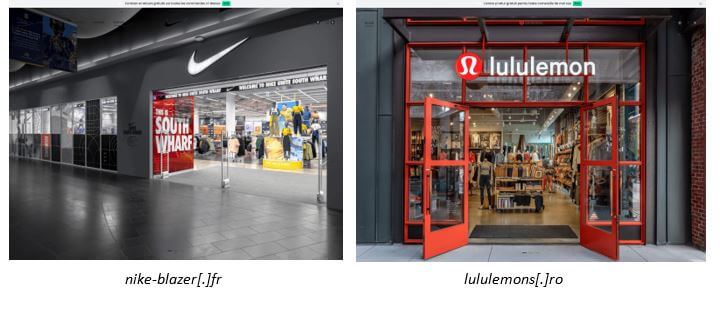
В число целевых брендов вошли Adidas, LuluLemon, Hugo Boss, Guess и Ralph Lauren.
CPR указывает, что устойчивый рост фишинговых кампаний, нацеленных на известные бренды, подчёркивает важность бдительности. Пользователи смогут снизить риски, устанавливая актуальное программное обеспечение безопасности, распознавая тревожные сигналы в сообщениях и избегая взаимодействия с подозрительными ссылками и сайтами, объяснили исследователи.
Meta Platforms*, а также принадлежащие ей социальные сети Facebook** и Instagram**:
*признана экстремистской организацией, её деятельность в России запрещена;
**запрещены в России