В публичный список рассылки разработчиков ядра Linux (Linux kernel mailing list) попало несколько сообщений о новых уязвимостях в ядре Linux. В основной ветке ядра они пока не устранены, однако для некоторых из них уже существуют исправления, которые проходят тестирование или включены в ветки «‑next».
Оценки уязвимостей по шкале CVSS достигают 9,0 баллов.
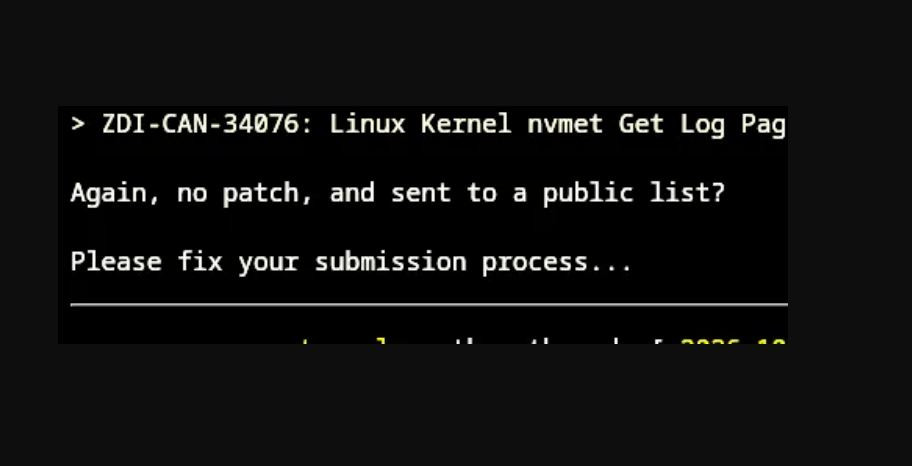
Программа Zero Day Initiative компании Trend Micro направила ряд отчётов об уязвимостях в публичный список рассылки (LKML), а не в специализированный закрытый. Похоже, это произошло случайно: Грег Кроа‑Хартман (Greg Kroah‑Hartman), один из ключевых разработчиков ядра Linux, ответил на каждое сообщение, поинтересовавшись, почему увидел его в открытом доступе.
Среди недавно раскрытых уязвимостей:
ZDI‑CAN-33549 — уязвимость в компоненте SMB Direct, позволяющая выполнить произвольный код (RCE); причина — целочисленное переполнение (integer underflow). Для этой проблемы уже существует исправление в ветке Git, предназначенной для версии ядра Linux 7.5; вероятно, теперь процесс его включения в основную ветку (mainline) будет ускорен;
ZDI‑CAN-33774 — состояние гонки (race condition) в KSMBD, которое может привести к выполнению произвольного кода. Уязвимости также присвоена оценка 9,0 по шкале CVSS;
ZDI‑CAN-33367 — уязвимость в сетевом подсистеме (связанная с функцией
skb_zerocopyдля структурskbuff), которая может привести к локальному повышению привилегий. Разработчики ядра Linux получили информацию об этой проблеме из другого источника ещё на прошлой неделе; ожидается, что исправление будет опубликовано в ближайшее время;ZDI‑CAN-34068 — ошибка в графическом драйвере VMware (VMWGFX), связанная с записью данных за пределами выделенного буфера (out‑of‑bounds write), что может привести к локальному повышению привилегий;
ZDI‑CAN-34076 — использование неинициализированного ресурса в коде NVMET, что может привести к раскрытию информации;
ZDI‑CAN-32005 — уязвимость, о которой стало известно днем ранее: переполнение буфера в стеке при обработке TCP‑запросов (search‑domain TCP query), ведущее к локальному повышению привилегий.
Отмечается, что злоумышленники уже используют методы обратной разработки и перебора вариантов (brute‑force), ускоренные с помощью искусственного интеллекта, для поиска и эксплуатации уязвимостей, и данный инцидент лишь усугубляет ситуацию.
Летом сопровождающий разработчик стабильной ветки ядра Linux Грег Кроа‑Хартман сообщил, что за первые 6 месяцев 2026 года в ядре Linux было выявлено 2308 уязвимостей, которым присвоены отдельные CVE‑идентификаторы. Ядро Linux поднялось со второго на первое место по числу присвоенных CVE‑идентификаторов среди производителей ПО.