Во вторник 11 июля компания Microsoft выпустила очередной ежемесячный набор патчей для своих продуктов. Апдейт получился крупный: всего закрыли 132 уязвимости, из них 9 критических. 4 проблемы активно эксплуатировались на момент выпуска патчей, включая одну в уже вроде бы устаревшем браузере Internet Explorer. Еще один zero-day патча не имеет, для него предложено лишь временное решение. Подробный обзор уязвимостей можно почитать в блоге «Лаборатории Касперского» и, например, у журналиста Брайана Кребса.
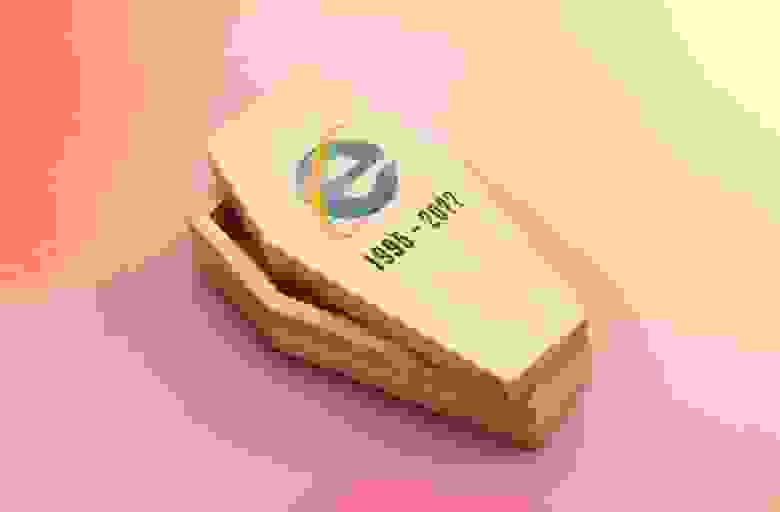
Патчи для Internet Explorer представляют особый интерес, так как компания Microsoft официально «похоронила» этот браузер еще в феврале. Несмотря на это, компоненты IE11 продолжают свою жизнь как в виде специализированного режима IE Mode в браузере Edge, так и в виде системных модулей. В их список входит компонент MSHTML, который может быть задействован другими приложениями; поэтому хотя официально Internet Explorer вроде как уже не используется, устанавливать для него патчи по-прежнему важно. Тем более что самая опасная уязвимость в MSHTML, CVE-2023-32046, как раз эксплуатируется в реальных атаках.
CVE-2023-32046 может быть использована для повышения привилегий до уровня пользователя (но не администратора). Особенность работы компонентов Internet Explorer предполагает, что потенциальную жертву надо как-то уговорить скачать и запустить вредоносный файл. Эксплуатация напрямую в браузере невозможна. Еще две чуть менее опасные уязвимости (CVE-2023-35308 и CVE-2023-35336) обходят базовые функции безопасности. Первая из них, например, позволяет обойти стандартную фичу Mark-of-the-Web, когда скачанный из сети файл запускается с ограничением функциональности и соответствующим предупреждением.
Еще одна эксплуатируемая уязвимость получила идентификатор CVE-2023-36884 и затрагивает как компоненты самой Windows, так и Microsoft Office. Если конкретнее, эксплуатировать проблему можно и через Microsoft Word, и через штатный редактор WordPad, и даже через Microsoft Paint. В реальных атаках (которые Microsoft подробнее описывает здесь) потенциальным жертвам рассылались ссылки на файлы Microsoft Office, задействовавшие данную уязвимость. Особенностью этой дыры является отсутствие (на момент выпуска набора обновлений) патча. Вместо этого пользователям и администраторам предлагается временно заблокировать фичу FEATURE_BLOCK_CROSS_PROTOCOL_FILE_NAVIGATION для ряда исполняемых файлов путем добавления соответствующих записей в реестр. Без этого временного решения открытие зараженного файла приводит к выполнению произвольного кода.
Еще три эксплуатируемые уязвимости позволяют обойти систему безопасности SmartScreen (CVE-2023-32049), повысить привилегии через систему мониторинга Windows Error reporting service (CVE-2023-36874) и избежать вывода предупреждений при предварительном просмотре файлов в Microsoft Outlook (CVE-2023-35311). Отдельной строкой в наборе обновлений идет отзыв подписанных драйверов, которые используются в кибератаках. О том, как драйверы с цифровой подписью задействуются в атаках на организации, совсем недавно сообщалось, например, в этом отчете компании Trend Micro.
Что еще произошло:
На прошлой неделе компания Apple также выпустила патч для устройств под управлением iOS и iPadOS. Это «быстрая заплатка» вне регулярного графика обновлений ПО. Она закрывает уязвимость в браузерном движке WebKit, которая приводит к выполнению произвольного кода и уже используется в реальных атаках. Примечательно, что патч изначально стал доступен 10 июля, но был убран после жалоб на сбои при открытии определенных веб-страниц. Окончательная версия была выложена 12 июля.
Издание Bleeping Computer сообщает о досадной ошибке в AIOS, плагине для WordPress, вообще-то предназначенном для повышения защищенности веб-сайта. Оказалось, что в собственных логах плагин сохраняет не только данные об активности пользователей, но и введенные ими пароли, открытым текстом.