Уязвимость веб-сервера Lighttpd, используемого в контроллерах управления основной платой, возникшая почти шесть лет назад, была упущена из виду многими поставщиками устройств, включая Intel и Lenovo. Это может привести к краже адресов памяти процесса, чтобы обойти такие механизмы защиты, как рандомизация размещения адресного пространства (ASLR).
Lighttpd — это веб-сервер с открытым исходным кодом, который потребляет минимум системных ресурсов. В ходе недавнего сканирования контроллеров управления основной платой (BMC) исследователи из компании Binarly, занимающейся безопасностью встроенного программного обеспечения, обнаружили уязвимость OOB, которую можно использовать удалённо через этот веб-сервер.
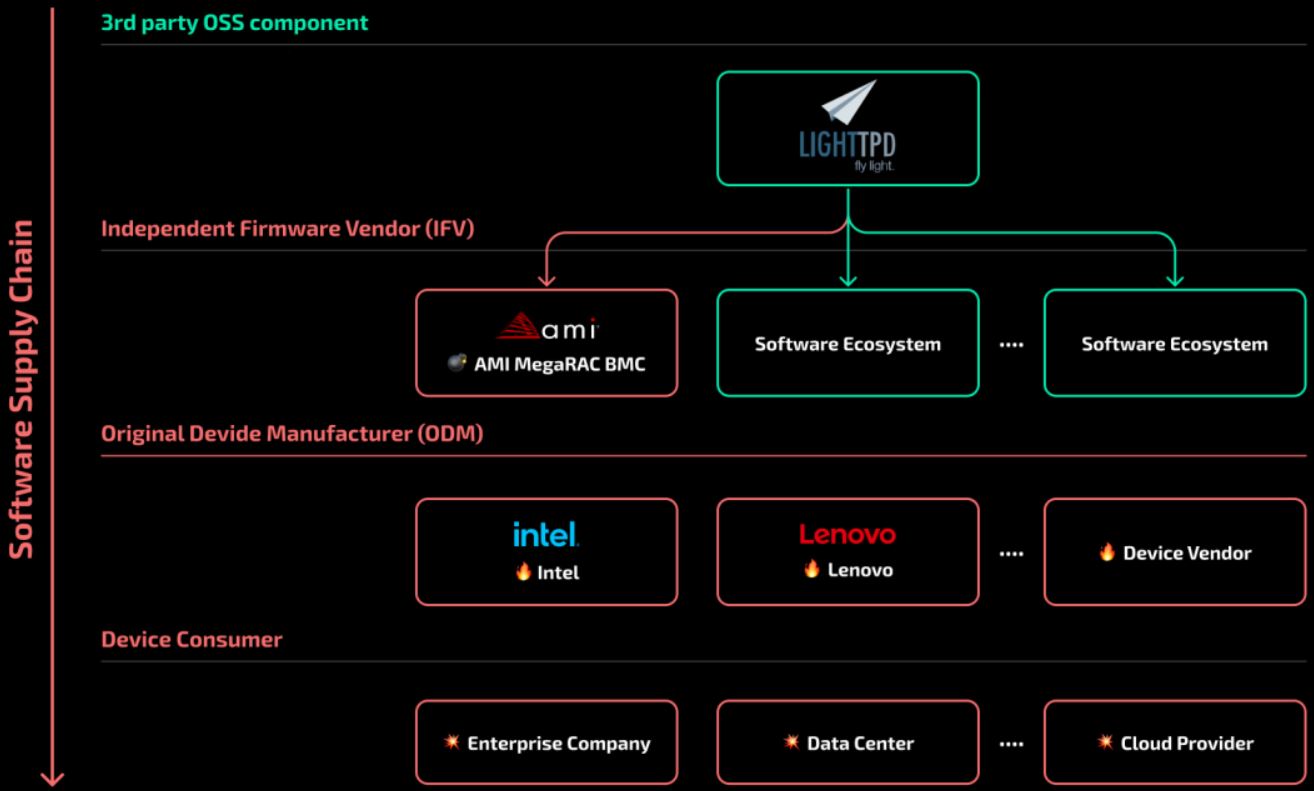
Разработчики Lighthttpd незаметно исправили её в августе 2018 года в версии 1.4.51, не назначая идентификатор отслеживания (CVE).
Это привело к тому, что разработчики AMI MegaRAC BMC пропустили исправление и не смогли интегрировать его в продукт. Таким образом, уязвимость передалась по цепочке поставщикам систем и их клиентам. BMC — это микроконтроллеры, встроенные в материнские платы серверного уровня, включая системы, используемые в центрах обработки данных и облачных средах, которые обеспечивают удалённое управление, перезагрузку, мониторинг и обновление прошивки на устройстве. Binarly обнаружила, что AMI не смогла применить исправление Lighttpd с 2019 по 2023 год, и это привело к внедрению большого количества устройств, уязвимых для удалённой эксплуатации ошибки. Было затронуто несколько продуктов Intel, Lenovo и Supermicro, а всего более 2 тысяч устройств.

Аналитики присвоили уязвимости Lighttpd три внутренних идентификатора на основе влияния на различных производителей и устройства:
BRLY-2024-002: особая уязвимость в Lighttpd версии 1.4.45, используемая в микропрограмме серии Intel M70KLP версии 01.04.0030 (последняя), влияющая на некоторые модели серверов Intel;
BRLY-2024-003: особая уязвимость в Lighttpd версии 1.4.35 в прошивке Lenovo BMC версии 2.88.58 (последней), используемой в моделях серверов Lenovo HX3710, HX3710-F и HX2710-E;
BRLY-2024-004: общая уязвимость в версиях веб-сервера Lighttpd до 1.4.51, позволяющая считывать конфиденциальные данные из памяти процесса сервера.
Binarly уведомили компании о проблеме. По данным аналитиков, некоторые системы Intel, выпущенные 22 февраля 2023 года, содержат уязвимый компонент.

Однако Lenovo и Intel заявили, что затронутые модели достигли конца срока службы (EOL) и больше не получают обновления безопасности, а это означает, что они, скорее всего, останутся уязвимыми.