Студенты Калифорнийского университета в Санта-Крузе Александр Шербрук и Яков Тараненко нашли ошибку в системе безопасности CSC ServiceWorks. Она позволяет более чем миллиону подключённых к Интернету стиральных машин в жилых домах и кампусах колледжей по всему миру стирать бельё бесплатно.
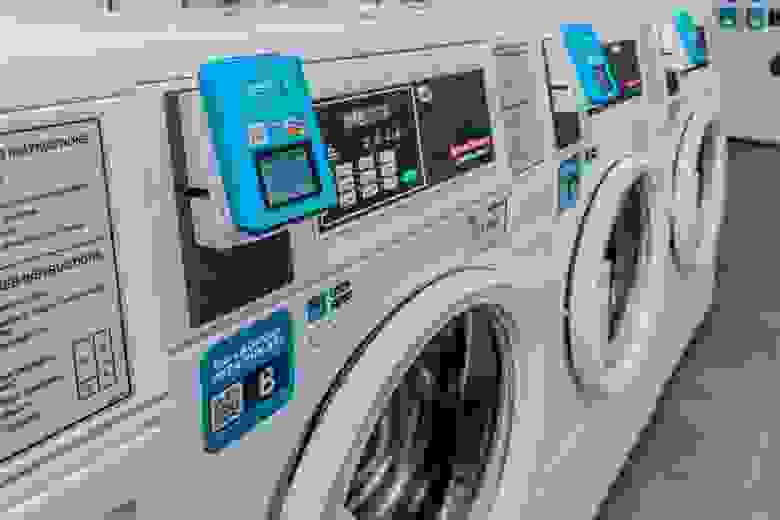
Баг позволяет любому удалённо отправлять команды стиральным машинам и бесплатно управлять циклами стирки. CSC ServiceWorks неоднократно игнорировала запросы на его исправление.
Шербрук смог запустить сценарий кода для старта стирки со своего ноутбука в прачечной. Несмотря на то, что у студента был нулевой баланс, машинка заработала.
В другом случае студенты смогли добавить несколько миллионов долларов на один из своих счетов в прачечной.
CSC ServiceWorks — компания, предоставляющая услуги прачечных в отелях, университетских кампусах и жилых домах в США, Канаде и Европе.
Шербрук и Тараненко в январе отправили компании несколько сообщений об уязвимости. Они также уведомили Координационный центр CERT при Университете Карнеги-Меллона, который помогает исследователям безопасности раскрывать баги для поставщиков.
Студенты заявили, что уязвимость заключается в API, используемом мобильным приложением CSC Go. API позволяет приложениям и устройствам взаимодействовать друг с другом через Интернет. Серверы CSC можно обманом заставить принимать команды, которые изменяют баланс их счетов, поскольку любые проверки безопасности выполняются приложением на устройстве пользователя и автоматически доверяются серверам CSC. Шербрук и Тараненко обнаружили, что они могут обойти проверки безопасности и отправлять команды непосредственно на серверы CSC, которые недоступны через само приложение.
Исследователи заявили, что любой может создать учётную запись пользователя CSC Go и отправлять команды с помощью API, поскольку серверы также не проверяют соответствие адресов электронной почты. Они проверили теорию, создав новую учётную запись CSC с вымышленным адресом.
Компания обнулила миллионный счёт студентов, но так и не ответила на их сообщения.