Довольно часто при расследовании инцидентов информационной безопасности в инфраструктуре заказчика обнаруживается, что учетные записи пользователей мессенджера Telegram были скомпрометированы. В статье расскажем, как и для чего злоумышленники это делают.
Статья носит исключительно информационный характер и не является инструкцией или призывом к совершению противоправных деяний. Наша цель — рассказать о существующих уязвимостях, которыми могут воспользоваться злоумышленники, предостеречь пользователей и дать рекомендации по защите своей личной информации в Интернете. Авторы не несут ответственности за использование информации. Помните, что не стоит забывать о безопасности своих личных данных.
Зачем хакерам ваши аккаунты
Первое и самое очевидное: контроль действий пользователя при целевой атаке на организацию. При несвоевременном закрытии скомпрометированных сессий пользователя злоумышленники могут читать чаты о проводимом в компании расследовании инцидента информационной безопасности, общаться от имени легитимного пользователя, выгружать содержимое всей пользовательской активности в мессенджере. После этого могут шантажировать пользователя, используя эти данные.

Довольно часто пользователи хранят в мессенджере пароли от своих аккаунтов, банковские реквизиты, паспортные данные, получение которых само по себе тоже может быть целью злоумышленников.
Еще одной целью получения учетных записей пользователей является их продажа. В интернете множество объявлений о покупке и продаже аккаунтов пользователей Telegram.

Эти аккаунты могут затем использоваться для рассылки спама, создания каналов и групп различной тематики (например, экстремистских), для вымогательства и других незаконных действий.
Существует достаточно большое разнообразие версий Telegram.
Мессенджер, изначально предназначенный для мобильных ОС, активно используется и на других платформах. Существует большое количество неофициальных клиентских приложений, не говоря уже про вредоносные приложения, которые маскируются под легитимную версию.
На официальной странице мессенджера Telegram представлены версии для мобильных устройств, персональных компьютеров и веб-браузеров.

Веб-версия мессенджера Telegram представлена в двух вариантах с различными функциями — WebК и WebА.
Для macOS также существует два официальных клиентских приложения: Telegram for Mac и Telegram for macOS.

Способы получения доступа к аккаунтам
Злоумышленники постоянно придумывают новые схемы получения доступа к аккаунтам пользователей. Анализируя все способы похищения аккаунтов, можно выделить:
получение дополнительной пользовательской сессии на устройстве злоумышленника;
кражу существующей пользовательской сессии устройства.
Далее поговорим о самых популярных схемах.
Распространение фишинговых сообщений о получении Premium-подписки
Пользователю поступает сообщение о том, что ему подарили Premium-подписку, но для ее активации необходимо перейти по ссылке и подтвердить номер телефона. Часто подобные сообщения поступают от контактов из записной книги пользователя, но также встречаются сообщения примерно того же содержания, размещаемые в Telegram-каналах.
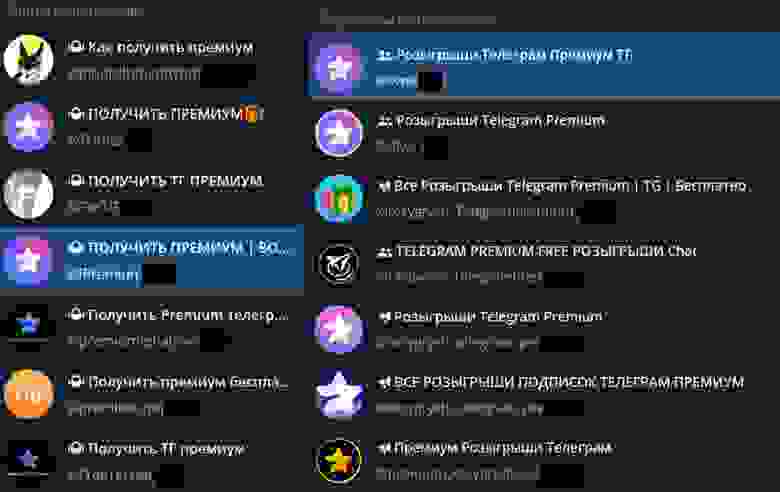
При беглом поиске в Telegram нашлось достаточно большое количество каналов, групп и ботов, которые манипулируют эмоциями людей и желанием бесплатно получить Premium-подписку.

Сообщения злоумышленников, о которых писали ранее.

В некоторых ситуациях злоумышленники напрямую общаются с потенциальными жертвами, выуживая конфиденциальную информацию, в то время как другие используют автоматизацию, например Telegram-ботов.

Согласно политике безопасности мессенджера Telegram, можно изменять список лиц, у которых отображается номер телефона пользователя. В связи с этим после начала взаимодействия с ботом он требует предоставить информацию о телефонном номере потенциальной жертвы.


При этом система безопасности мессенджера Telegram информирует пользователя о том, что бот хочет получить его номер телефона.

Иногда запрос о предоставлении номера телефона замаскирован под что-то иное.

Поэтому с точки зрения безопасности пользователей появление этого окна перед отправкой данных является полезным механизмом защиты.
Далее в официальный аккаунт мессенджера Telegram, используемый для процедуры прохождения авторизации пользователей, отправляется код подтверждения для входа в учетную запись.


После отправки кода подтверждения боту, в мессенджере отображается уведомление о входе в учетную запись пользователя через веб-версию Telegram.

Злоумышленник, используя полученные данные пользователя, авторизовывается на устройстве и получает доступ к содержимому аккаунта жертвы.
В данной ситуации злоумышленник авторизовывается через веб-версию мессенджера Telegram с использованием браузера Google Chrome версии 132.
Передача данных из Telegram-бота в браузер Google Chrome может быть реализована различными способами:
1) бот может отправлять полученные данные злоумышленнику, который вручную вводит их в веб-версию Telegram;
2) передача может быть автоматизирована, например с использованием таких библиотек, как Selenium WebDriver для Google Chrome, Mozilla Firefox, Microsoft Internet Explore, Safari. Бот взаимодействует с Selenium WebDriver, после чего пользователь авторизовывается в веб-версии мессенджера.
В целях обеспечения безопасности пользователей в мессенджере Telegram нельзя завершать другие, ранее открытые сессии в течение 24 часов.

Получив доступ к аккаунту, злоумышленник может рассылать различные сообщения, включая предложения о бесплатной Premium-подписке, пытаясь таким образом получить доступ к новым аккаунтам. Все это может происходить автоматически: отправленные сообщения удаляются с устройства пользователя, в то время как у получателей они остаются (в мессенджере есть такая возможность). Это делается для того, чтобы скрыть от законного владельца учетной записи факт ее компрометации.
Сообщения с просьбой о помощи в голосовании
Достаточно часто сообщения такого рода приходят от людей из списка контактов.
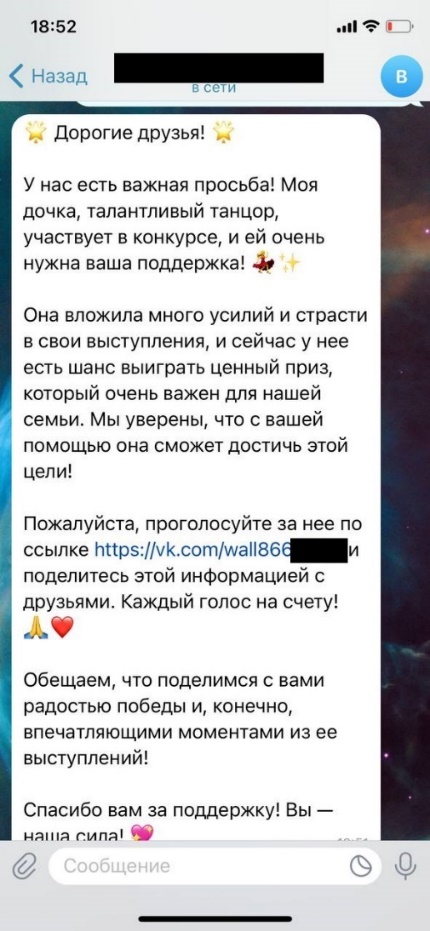
При более детальном рассмотрении ссылки, которую приводит отправитель, видно, что ресурс, на который переходит пользователь, отличается.
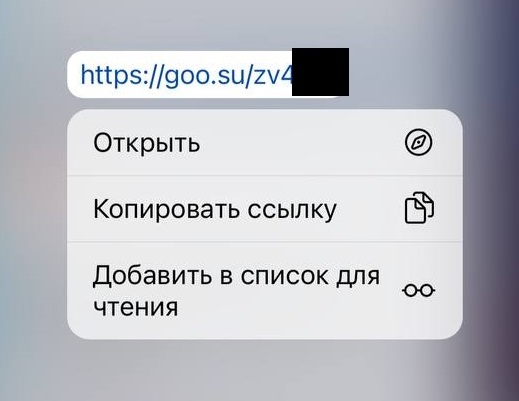
В ходе первичного анализа ссылки было установлено, что она ведет на фишинговый ресурс.

Далее злоумышленники могут использовать широкий спектр манипуляций: от распространения вредоносных файлов по ссылке с голосованием до кражи учетных данных пользователя при «обязательной верификации для голосования». При этом отображается подложное окно авторизации.
При вводе личных данных пользователя происходит авторизация на устройстве злоумышленника. Для пользователя зачастую отображается информация о вводе неверного кода авторизации.
Попытка получения кода авторизации учетной записи под видом сотрудников техподдержки, правоохранительных органов и т. п.
Эти атаки, как правило, ориентированы на конкретную жертву. Сначала злоумышленники собирают информацию о человеке, чью учетную запись они намерены украсть. Эти данные могут быть получены из различных утечек персональных данных или через интернет-разведку.
После этого создается учетная запись (с целью защиты от блокировки могут использоваться ранее украденные или купленные учетные записи) с именем и фамилией руководителя учреждения, в котором работает интересующий злоумышленников человек.
Далее происходит звонок в Telegram жертвы. При этом злоумышленник отключает микрофон либо создает фоновый шум, после чего в личных сообщениях сообщает о том, что у него проблемы со связью.

При последующем анализе учетной записи пользователя в списке недавних вызовов можно обнаружить ID учетной записи злоумышленника, что поможет установить, кому она принадлежит на самом деле.
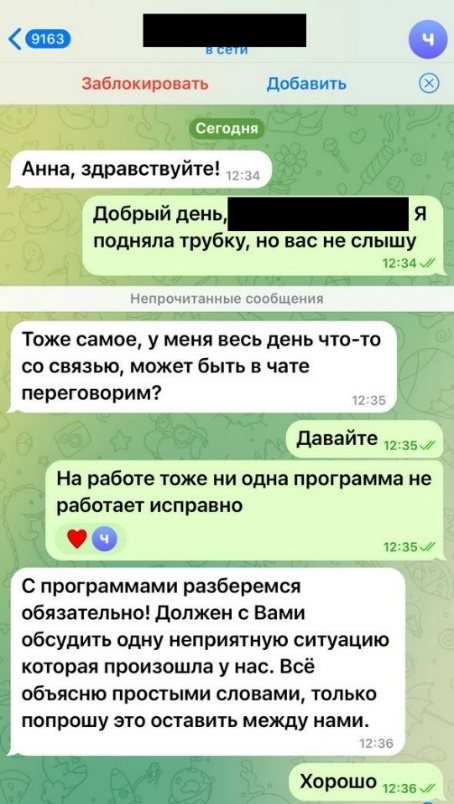
Далее злоумышленник обсуждает с пользователем какой-нибудь неприятный инцидент, произошедший в их организации. Чаще всего он связан с утечкой персональных данных, политической обстановкой и т. п.
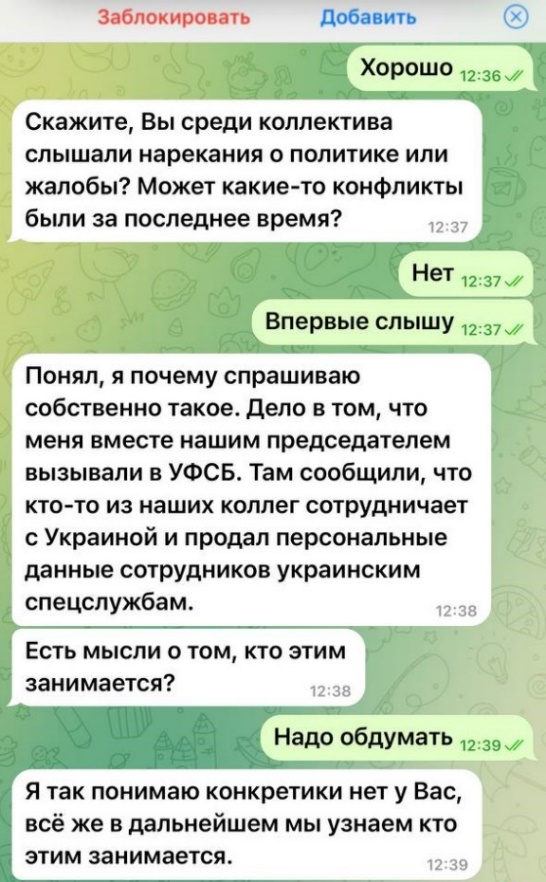

Если общение со злоумышленником продолжается, пользователю звонит некий «проверяющий», который продолжает обман. Обычно «проверяющий» сообщает о скомпрометированных персональных данных и параллельно пытается узнать другую информацию о пользователе, например банковские реквизиты, которые ему не были известны.
В некоторых случаях «проверяющий» сообщает, что учетная запись пользователя в мессенджере была скомпрометирована и для проверки легитимности всех процессов ему необходимо предоставить код входа в учетную запись.
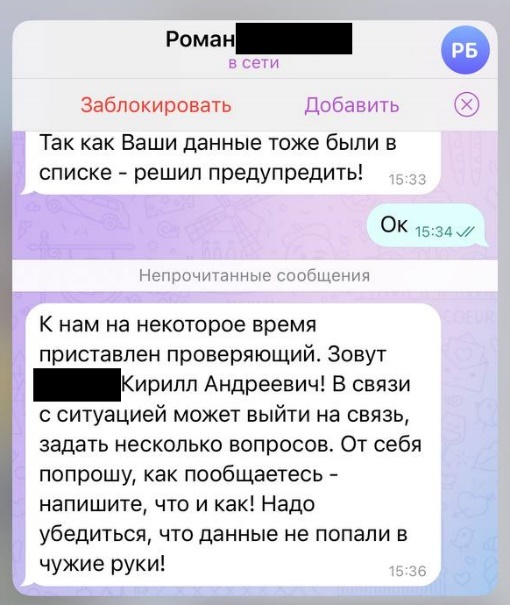
При сообщении всех этих данных учетная запись пользователя оказывается в руках злоумышленника со всеми вытекающими из этого последствиями.
Как обеспечить свою безопасность в описанных выше ситуациях
Проверьте активные сессии в мессенджере:
Интересные статьи
Интересные статьи