Американская компания в сфере медицинского страхования UnitedHealth признала, что в результате атаки программы вымогателя на Change Healthcare злоумышленники похитили личные и медицинские данные 190 млн американцев. Это почти в два раза превышает ранее опубликованную цифру.
В октябре прошлого года UnitedHealth сообщила Управлению по гражданским правам Министерства здравоохранения и социальных служб США, что атака коснулась 100 млн человек. Однако теперь компания указала на 190 млн клиентов.
Большинству пострадавших уже направили уведомления об утечке. Окончательное число жертв передадут в Управление по гражданским правам позднее, заверили в UnitedHealth.
Компания указала на отсутствие признаков того, что злоумышленники использовали украденные данные не по назначению. Похищенные данные включают информацию о медицинском страховании пациентов, медицинские записи, информацию о счетах и платежах, а также конфиденциальные сведения, включая номера телефонов, номера социального страхования, физические адреса и многое другое.
Атака с использованием программы-вымогателя на дочернюю компанию UnitedHealth, Change Healthcare, привела к крупнейшей утечке данных в сфере здравоохранения за всю историю США. Инцидент произошёл в феврале 2024 года и стал причиной масштабного сбоя в работе системы здравоохранения страны.
За атакой стояла группировка BlackCat, также известная как ALPHV. Злоумышленники использовали украденные учётные данные для взлома службы удалённого доступа Citrix компании, которая не была защищена многофакторной аутентификацией. Хакеры похитили 6 ТБ данных, а компания была вынуждена закрыть свои IT-системы и онлайн-платформы для выставления счетов, подачи заявок и выписывания рецептов.
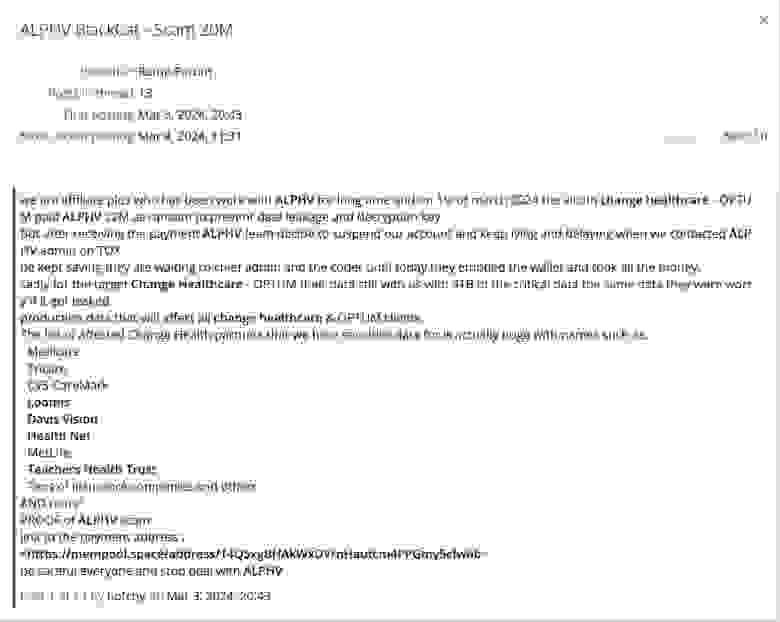
Позже UnitedHealth подтвердила, что заплатила выкуп, чтобы получить дешифратор и не допустить публикации украденных данных в сети. Предположительно, сумма выкупа составила $22 млн, которые полностью получила BlackCat. Позже злоумышленники заявили, что не удалили похищенную информацию, как обещали.
Затем хакеры объединились с группой программ-вымогателей RansomHub и начали сливать часть украденных данных, требуя дополнительную плату. В течение короткого времени запись Change Healthcare на сайте утечек RansomHub исчезла. Это, вероятно, указывает на то, что компания заплатила второй выкуп.
Весной прошлого года UnitedHealth сообщила, что атака на Change Healthcare принесла убытки в $872 млн.