Исследователь безопасности Квентин Кайзер (Quentin Kaiser) нашёл уязвимость в ПО Broadcom, с помощью которой злоумышленники в радиусе действия Wi‑Fi могут выполнять код на роутере без ввода пароля. Проблема затрагивает устройства под управлением eCos и Linux.
Ошибка находится в старой реализации механизма WPS. Когда атакующий отправляет роутеру сообщения WPS, то они приходят в виде нескольких фрагментов, которые роутер должен собрать в памяти. Из‑за ошибки в коде Broadcom система неправильно контролирует границы выделенной памяти, и данные выходят за границы выделенного участка, затрагивая соседние.
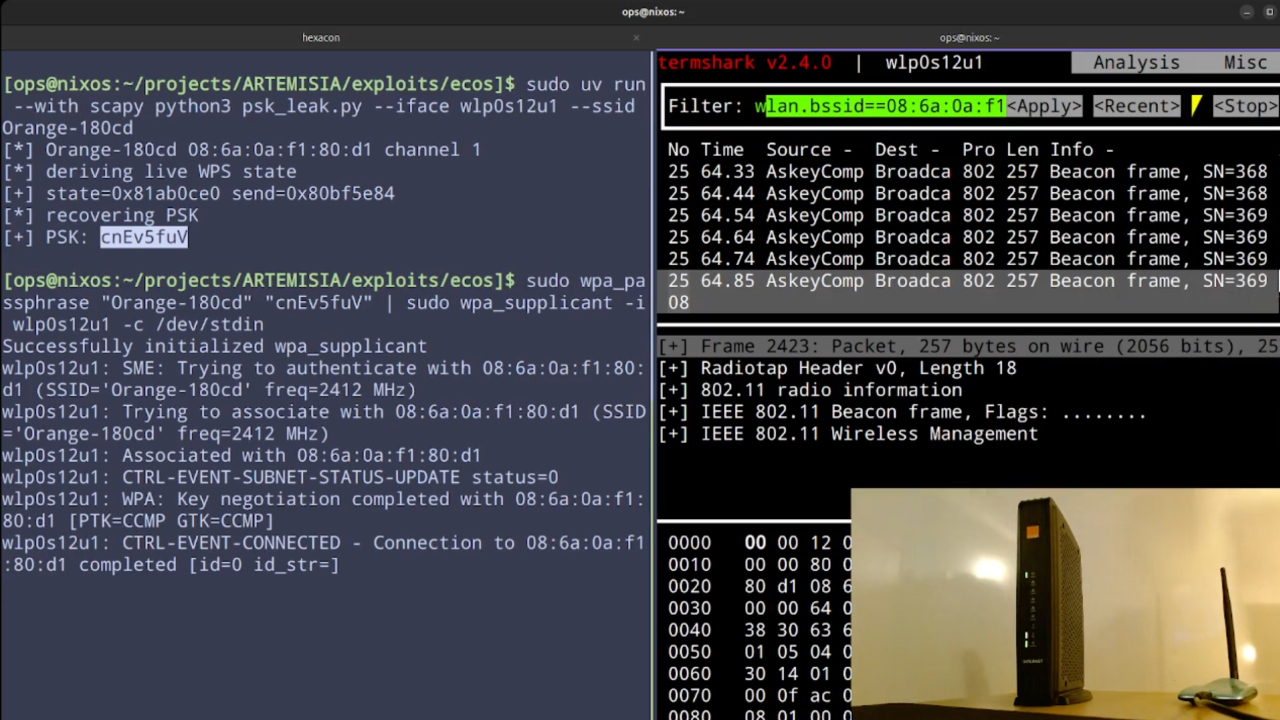
С помощью специально подобранных сообщений злоумышленник может заставить роутер выполнять собственный код и получить доступ к устройству. Кайзеру в тестах удалось прочитать пароль Wi‑Fi на устройстве оператора Orange Belgium, а на роутере провайдера Proximus он получил доступ к командной оболочке для управления устройством.
Исследователь отмечает, что ошибка присутствует на оборудовании трёх бельгийских операторов: Proximus, VOO и Orange Belgium. Среди затронутого оборудования называют роутеры BBOX 3V+, Askey TCG3000, Netgear CG3100 и CG3700. По оценке, только в Бельгии находится около 1,5 млн уязвимых устройств. Цифру получили на основе истории поставок оборудования. Сами операторы ситуацию пока не комментировали.
Уязвимость находится в ПО Broadcom как минимум с 2010 года. В 2018 году компания выпустила патч и заменила компонент WPS Monitor реализацией на базе WPA Supplicant и hostapd. При этом некоторые производители оборудования не перенесли эти изменения в прошивки своих устройств.
Кайзер сообщил Broadcom об уязвимости в июле 2026 года и дал 90 дней до публикации. Представители компании в переписке отказались присваивать ошибке идентификатор CVE и рассказывать о ней публично.
Для обнаружения уязвимости Кайзер опубликовал два инструмента. Первый сканирует код прошивки и ищет признаки компонента Broadcom WPS Monitor, а второй — проверяет работающий роутер по Wi‑Fi.